Lajme nga vendi
VIDEO: Po zien me lojëra shpërblyese false dhe MPB-ja e ka të vështirë të gjurmojë mashtruesit

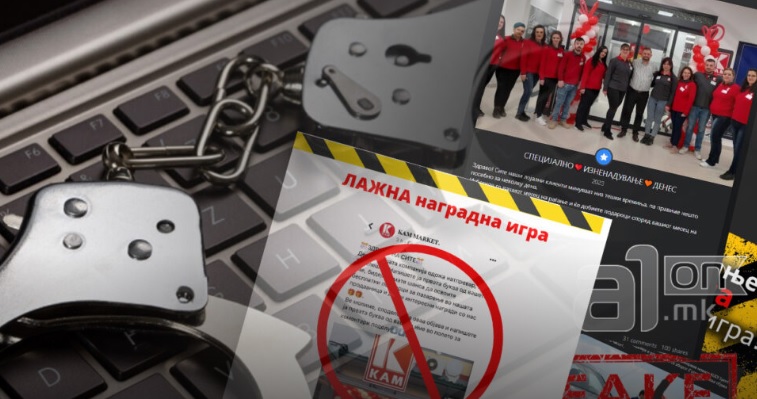
Faqet e krijuara në “Facebook” që ndajnë lojëra shpërblyese false synojnë të mashtrojnë qytetarët dhe të shkaktojnë në radhë të parë dëm financiar, por edhe dëmtim të reputacionit të kompanive. Lotaritë e rreme krijohen vazhdimisht, fshihen dhe krijohen të reja, por policia e ka të vështirë të gjejë dhe të ndëshkojë mashtruesit.
Keqpërdorimi i të dhënave personale mund të çojë në rishitjen e tyre në kompani, vjedhje identiteti dhe dëmtime financiare. Këta janë skenarët e mundshëm të rastit më të keq për këdo që priste para, një makinë, një kupon blerjesh ose një biçikletë të binte nga qielli në lotaritë e rreme të Facebook.
Përveç emaileve të rreme nga bankat, kërkesave për ndihmë financiare ose tarifa shërbimi, truket më të zakonshme të phishing – mesazhet që kriminelët kibernetikë përdorin për të mashtruar qytetarët – janë lotaritë dhe lojërat shpërblyese.
Kronologjikisht, këto mashtrime u shfaqën për herë të parë me shfaqjen e Covid-19 në Maqedoni – periudhë kur qytetarët ishin në disa raste në izolim dhe karantinë, gjë që rezultoi në rritjen e përdorimit të internetit. Prej atëherë e deri më sot, mashtrimet përmes lojërave shpërblyese false që synojnë “skanimin” e të dhënave tuaja personale janë vazhdimisht të pranishme, me intensitet të pashuar.
Lotari të rreme mbi parimin e kërcënimeve të rreme me bomba
Denoncimet në polici vijnë si nga qytetarët ashtu edhe nga kompanitë. Por si shkon procesi i trajtimit?
“Me marrjen e raportit, Departamenti për Krime Kompjuterike dhe Forenzikë Digjitale në MPB e njofton prokurorinë kompetente dhe marrim urdhër që të kontaktojmë rrjetin përkatës social, sepse këto raste janë përmes Facebook-ut dhe Instagram-it. Ne kontaktojmë menjëherë rrjetin social për të marrë detajet e mashtruesit. Pas marrjes së informacionit, zakonisht bëhet fjalë për mashtrim të kryer nga jashtë dhe tashmë kërkohet ndihma juridike ndërkombëtare për të gjetur autorët, pra për të parandaluar këtë lloj mashtrimi. Në të njëjtën kohë, apelojmë edhe qytetarët që të mos bien në mashtrime të tilla”, thotë Angelovski.
Pyetëm Ministrinë e Brendshme dhe a është e vështirë për policinë të zbulojë dhe të ndëshkojë mashtruesit?
“Po, duhet kohë, sepse raste të tilla janë më së shumti nga një vend jashtë vendit dhe në shumicën e rasteve përdorin adresa VPN ku e vështirësojnë gjetjen e tyre. Sapo tregtohet ai mashtrim, ata mbyllen për një kohë të shkurtër dhe kështu përpiqen të fshehin gjurmët e tyre. Kështu që ne dërgojmë menjëherë një kërkesë nëse ajo faqe nuk mbyllet për t’u shkarkuar, sepse mbyllja e faqes mund të jetë vetëm nga rrjeti social. Por zakonisht mashtruesit mbyllin faqet në ditën e dytë. Kemi një sërë rastesh jo vetëm në vendin tonë, por edhe në lagje, kjo nuk është diçka që ndodh ekskluzivisht në vendin tonë. Është një mënyrë në të cilën një grup mashtruesish tentojnë të përfitojnë në kurriz të qytetarëve. Kemi një sërë shembujsh si në fqinjësi ashtu edhe në BE të rasteve të tilla të tentativës së keqpërdorimit”, shpjegon Angelovski.
Raportime për keqpërdorime në Ministrinë e Punëve të Brendshme për vepra të mundshme kriminale vijnë edhe nga Qendra Kombëtare për Reagim ndaj Incidenteve Kompjuterike, e quajtur MKD – CIRT, e cila funksionon në kuadër të Agjencisë për komunikime elektronike. Qendra kombëtare, e cila nuk është shumë e njohur në publik, u krijua si një njësi organizative e veçantë brenda AEK-ut dhe është pika zyrtare kombëtare e kontaktit dhe koordinimit në trajtimin e incidenteve të sigurisë në rrjetet dhe sistemet e informacionit, e cila identifikon dhe ofron një përgjigje ndaj incidenteve dhe rreziqeve të sigurisë.
Informacioni se cila kompani raporton në MKD – CIRT është sekret, përveç nëse vetë subjekti juridik njofton se është cak i ndonjë lloj sulmi, sqaron Qendra Kombëtare.
“Ne e trajtojmë çdo raport si informacion të ndjeshëm me detyrimin për ta anonimizuar përpara se ta ndajmë atë.” Në vendin tonë ende nuk kemi detyrim ligjor për të raportuar incidentet. Ky informacion është një mundësi tjetër për ne për të inkurajuar qytetarët dhe kompanitë që të raportojnë mesazhe të dyshimta, faqe interneti, tentativa mashtrimi në internet ose incidente. Në rast se një qytetar është viktimë e një mashtrimi të suksesshëm në internet dhe ka pësuar dëme financiare, roli ynë është ta këshillojmë që të kontaktojë bankën e tij sa më shpejt të jetë e mundur për mundësinë e ndalimit të transaksioneve financiare dhe gjithashtu të raportojë në Ministrinë e Brendshme sepse ngjarja është shndërruar në krim – vjedhje”, thonë nga aty.
Numri i raportimeve në MKD – CIRT për mashtrim me lojëra shpërblyese false është i vogël. Ose vetëm dy aplikime në vit. Nga aty thonë se me shikueshmëri më të madhe të punës dhe shërbimeve të Qendrës Kombëtare do të rritet edhe numri i aplikimeve. Përvoja tregon se raportet arrijnë deri në MKD – CIRT me vonesë më të madhe kohore nga momenti i incidentit (ditë ose javë), pasi qytetarët dhe kompanitë tashmë kanë shteruar opsionet e tjera, duke raportuar paraprakisht në MPB dhe/ose në bankë.
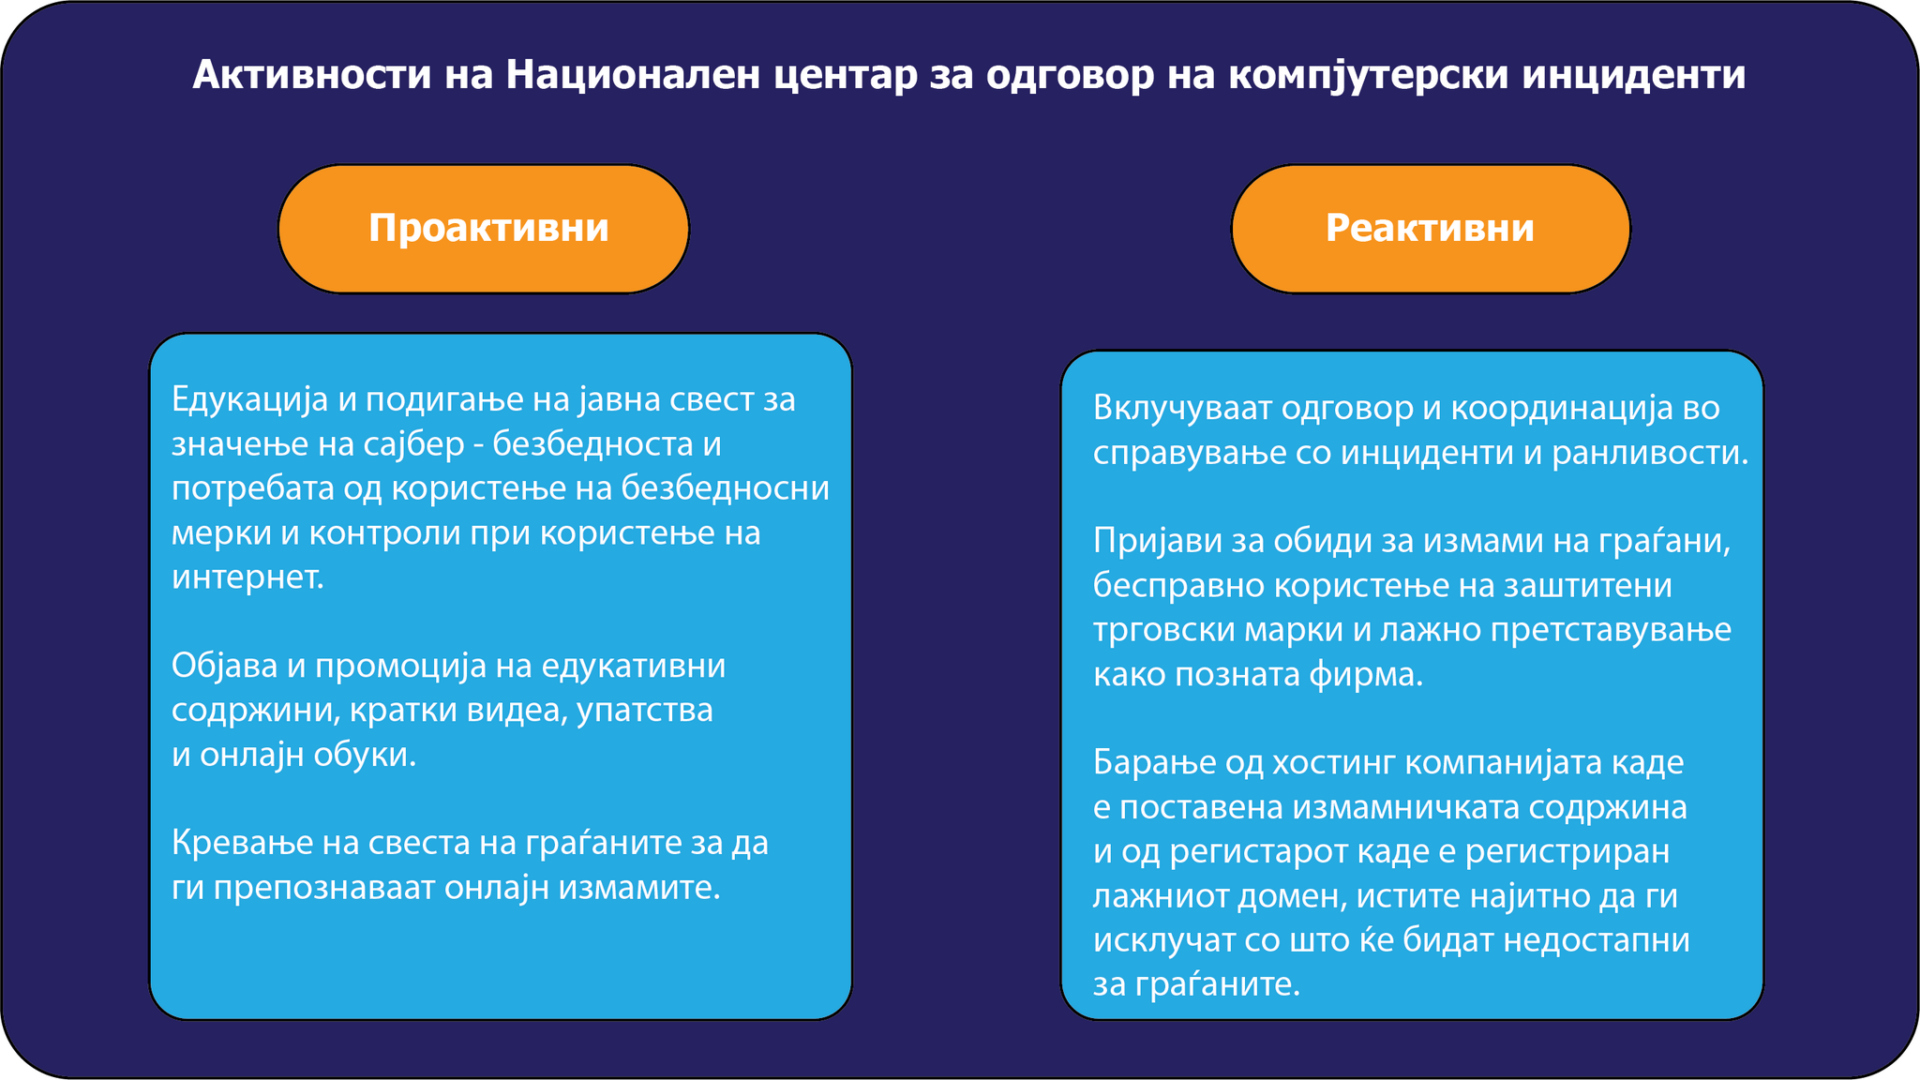
“Ne supozojmë se shumë qytetarë dhe kompani që janë viktima të mashtrimeve dhe vjedhjeve online nuk raportojnë fare tek ne, në Ministrinë e Brendshme apo në bankë. Duke qenë se ende nuk ka detyrim ligjor për raportim të detyrueshëm të incidenteve, ne si institucion i ndjekim vetë trendet e tilla dhe përpiqemi t’i informojmë qytetarët për këto ose mashtrime të ngjashme përmes faqes sonë të internetit. Dhe ne i identifikojmë vetë mashtrimet në internet (një shembull është një faqe interneti e rreme me një ofertë për celularin më të fundit për 5 euro). Përveç kërkesave për bllokim dhe mosdisponim të përmbajtjeve të rreme, nëse është e nevojshme dërgojmë informacion edhe te organizata, identiteti korporativ dhe markat e mbrojtura tregtare të së cilës abuzohen nga kriminelët kibernetikë”, sqarojnë nga atje.
Qytetarët dhe kompanitë mund të raportojnë tentativa për mashtrim dhe mashtrim online në rrjetet sociale duke plotësuar formularin e raportimit të incidentit online i disponueshëm në faqen tonë të internetit https://mkd-cirt.mk, me e-mail në zvejni@mkd-cirt .mk ose me telefon.
Qendra Kombëtare trajnon administratorët për sigurinë kibernetike me urdhër të Qeverisë
Përderisa qytetarët dhe kompanitë në masë të madhe nuk janë të njohur me punën e Qendrës Kombëtare për Reagim ndaj Incidenteve Kompjuterike, shteti së fundmi i ka obliguar punonjësit e administratës publike që të përdorin shërbimet e MKD – CIRT. Arsyeja për këtë është, siç thotë zëvendëskryeministrja për Politikë të Qeverisjes së Mirë, Sllavica Grkovska, përdorimi i pamjaftueshëm i shërbimeve falas për sigurinë e jashtme kibernetike dhe kontrollimin e ueb faqeve, në kushtet kur në shënjestër të kibernetikës ishin edhe kompanitë private edhe institucionet shtetërore. sulmet në periudhën e kaluar.
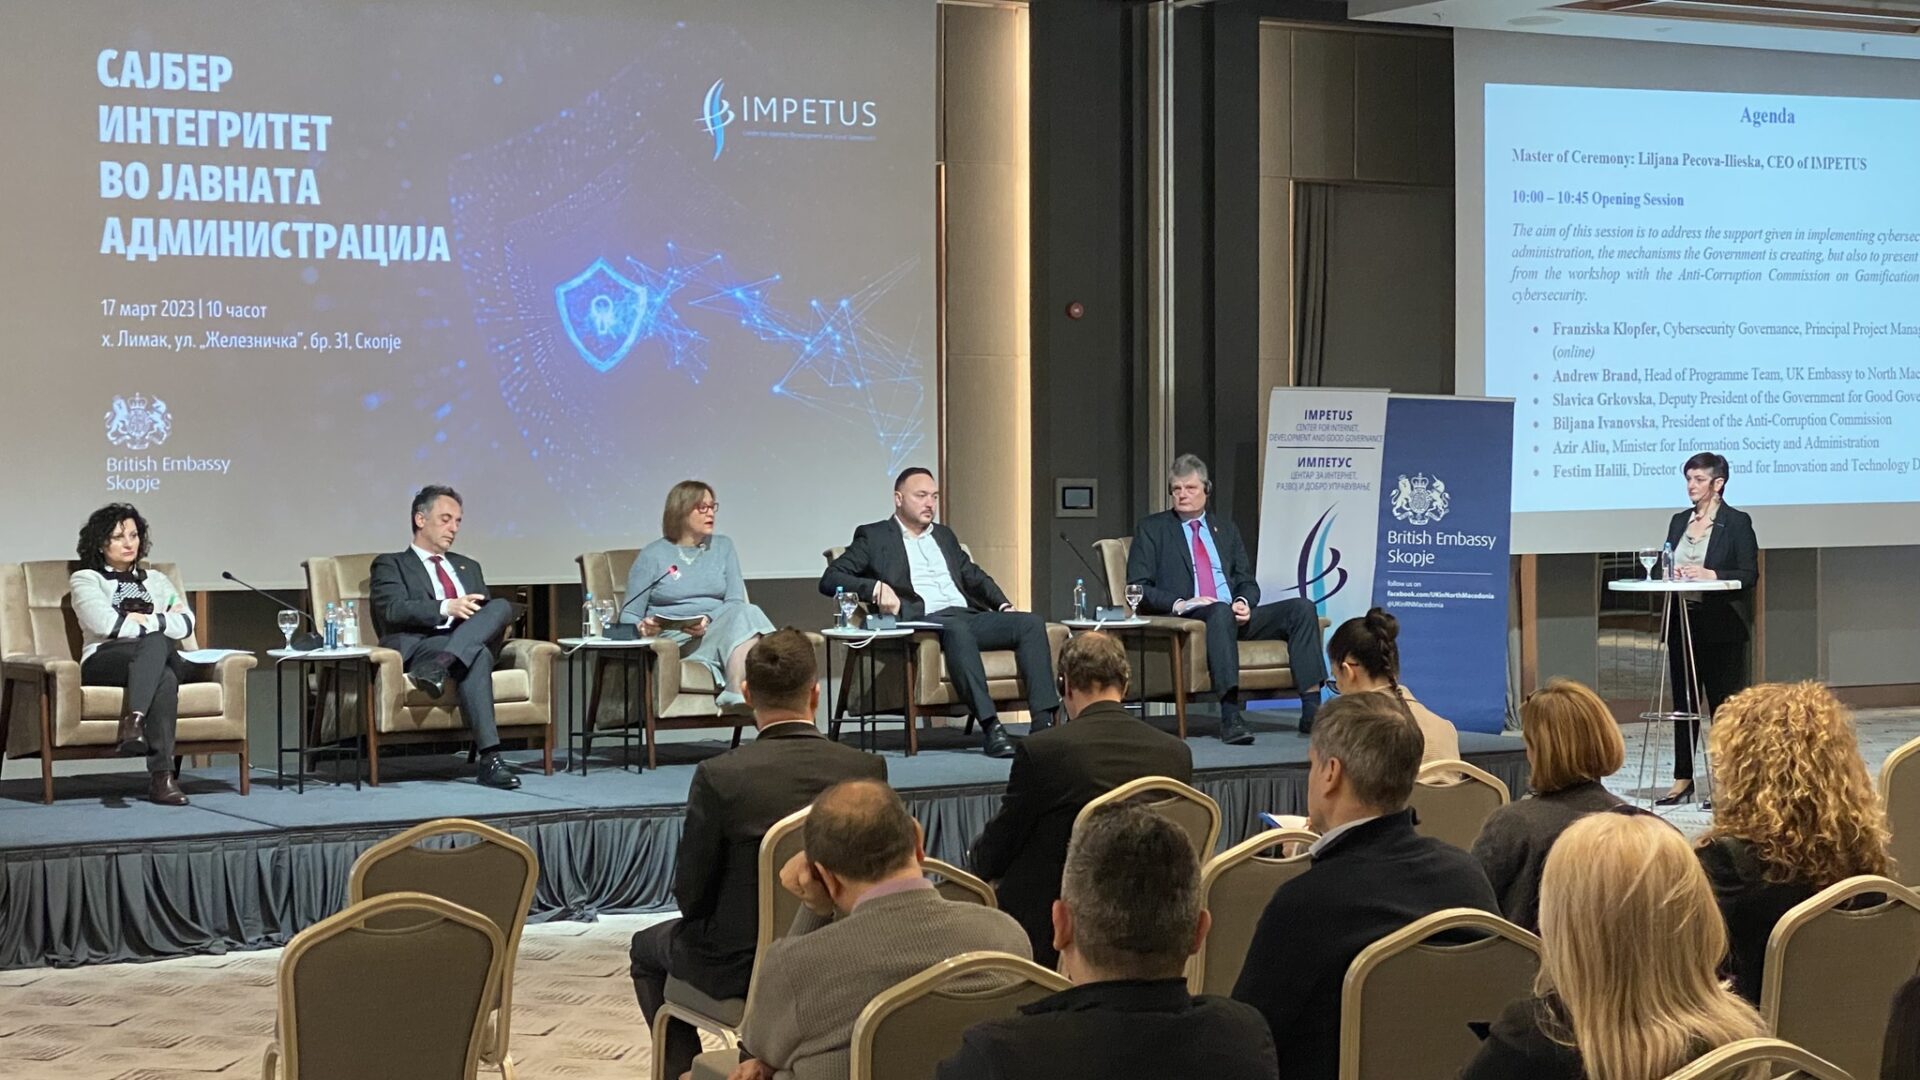
“Duhet të ndërgjegjësohet për rëndësinë e çështjes dhe për pasojat që mund të ndodhin. Si masa të ardhshme, ne propozuam që të gjitha institucionet të caktojnë persona për sigurinë e informacionit që do të raportojnë incidentet. Kemi pasur raste që nuk janë raportuar incidente. Më pas, duhet të përditësojnë të dhënat për kontaktet teknike dhe administrative, brenda 90 ditëve të bëjnë një plan me implikime financiare për masat për rritjen e sigurisë kibernetike të sistemeve të informacionit. Ne i obliguam të punësuarit në të gjitha institucionet që të kryejnë një nga trajnimet e ofruara nga MKD – CIRT në AEK. Afati për zbatimin është 90 ditë, disa nga institucionet kanë filluar me masën, ne do ta monitorojmë zbatimin”, tha zëvendëskryeministrja Slavica Grkovska, në konferencën e fundit ndërkombëtare “Integriteti kibernetik i administratës publike”.
Ky tekst është prodhuar në bashkëpunim me Institutin për Studime të Komunikimit në kuadër të projektit “Përdor faktet”, i cili mbështetet nga Ambasada Britanike në Shkup.
Dje, zyrtarë policorë nga Sektori për Polici Kriminalistike pranë SPB Tetovë dhe nga ekipi mobil “Task Force”, në koordinim me përfaqësues të Inspektoratit Shtetëror të Tregut dhe Drejtorisë së të Ardhurave Publike, kanë realizuar kontroll aksional në një objekt hotelerie në Qendrën Tregtare të Qytetit në Tetovë.
Me këtë rast, para objektit është zënë një 48-vjeçar nga Tetova dhe gjatë kontrollit tek ai është gjetur një substancë e bardhë pluhur, pas çka është privuar nga liria.
Ndërsa, brenda në objekt, te pronari 54-vjeçar nga fshati Trebosh janë gjetur 15 paketime me substancë të bardhë pluhur, pas çka edhe ai është privuar nga liria.
Të dy janë ndaluar në stacionin policor dhe pas dokumentimit të plotë të rasteve, ndaj tyre do të vijojë parashtresë përkatëse.
…….
Dje në orën 12:00 në Stacionin Policor Gostivar, nga Ndihma e Shpejtë Mjekësore Gostivar është denoncuar se te ata është sjellë një 15-vjeçar nga Gostivari pa shenja jete. Sipas denoncimit, në shtëpinë e tij në Gostivar ai kishte rrëshqitur dhe ka rënë shkallëve, ndërsa pasi është pranuar në spital, pas reanimimit të kryer ka shfaqur shenja jete dhe me automjet të Ndihmës së Shpejtë Mjekësore Gostivar është transferuar në Kompleksin e Klinikave “Nënë Tereza” në Shkup, ku i janë konstatuar lëndime të rënda trupore. Është njoftuar prokurori publik, është kryer këqyrje në vendngjarje dhe po merren masa për zbardhjen e ngjarjes.
…….
Dje në orën 19:10 në Stacionin Policor Tetovë, një 38-vjeçar nga Tetova ka denoncuar se rreth orës 18:30 në rrugën “Todor Cipovski Merxhan”, djali i saj 11-vjeçar është sulmuar fizikisht nga një i mitur tjetër. Po merren masa për zbardhjen e rastit.
……
Dje në orën 22:30 në Hanet e Mavrovës, zyrtarë policorë nga Stacioni Policor Mavrovë kanë privuar nga liria një 22-vjeçar nga Shkupi. Gjatë një kontrolli në trafik është ndaluar automjeti i udhëtarëve “Volksëagen Golf” me targa të Shkupit, të cilin e drejtonte ai, me ç’rast është konstatuar se e drejtonte pa pasur leje drejtimi. Automjeti është konfiskuar dhe pas dokumentimit të plotë të rastit do të vijojë parashtresë përkatëse.
……..
Dje në orën 20:00 në Stacionin Policor Gostivar, një 71-vjeçar nga Gostivari ka denoncuar se rreth orës 18:30 te Stacioni i Autobusëve në Gostivar, derisa po kryente detyrat e punës si taksist, është sulmuar fizikisht nga një person. Po merren masa për zbardhjen e rastit.
…….
Dje në orën 13:25, zyrtarë policorë nga Stacioni Policor Gostivar kanë privuar nga liria një 29-vjeçar nga Gostivari, i cili ditën e mëparshme është denoncuar nga nëna e tij 53-vjeçare se në disa raste e ka kërcënuar. Pas dokumentimit të plotë të rastit, ndaj tij do të parashtrohet kallëzim përkatës.
……
Pas mesnate në orën 02:00 në SPB Tetovë është denoncuar se ka shpërthyer zjarr në një arë në fshatin Sellarcë e Epërme. Zyrtarë policorë nga Stacioni Policor Zherovjan kanë dalë në vendngjarje dhe kanë konstatuar se është djegur kashtë, e cila ishte grumbulluar në disa pirgje. Ekipi i Njësisë Territoriale Kundër Zjarrit e ka shuajtur zjarrin, ndërsa persona të lënduar nuk ka. Këqyrja e vendngjarjes është kryer nga ekipi i SPB Tetovë.
Lajme nga vendi
Në shtator, tetë burra në Maqedoni u diagnostikuan me HIV, vetëm këtë vit janë regjistruar 49 raste të reja
Në shtator të këtij viti, në Maqedoninë e Veriut u regjistruan tetë raste të reja me HIV/AIDS, të gjitha te persona të gjinisë mashkullore, tregojnë të dhënat nga buletini më i ri mujor i Institutit të Shëndetit Publik (ISHP). Katër nga personat e diagnostikuar rishtazi janë të moshës 30 deri në 39 vjeç, ndërsa nga një rast është regjistruar në grupmoshat 15–19 vjeç, 20–29 vjeç, 40–49 vjeç dhe 50–59 vjeç, transmeton Portalb.mk.
Në shtator u raportuan edhe dy raste të vdekjes te persona me HIV, të cilët ishin regjistruar më parë me këtë infeksion, përkatësisht në vitin 2015 dhe 2018. Të dy personat që vdiqën ishin të moshës 40 deri në 49 vjeç. Sipas të dhënave të ISHP-së, nga fillimi i vitit 2026 deri më 30 shtator, në vend janë regjistruar gjithsej 49 raste me HIV/AIDS.
Që nga fillimi i regjistrimit të rasteve, në vitin 1987, e deri në shtator të vitit 2026, në vend janë regjistruar gjithsej 778 persona me HIV/AIDS. Prej tyre, 520 persona jetojnë me HIV/AIDS, 144 kanë vdekur, ndërsa 114 figurojnë si të humbur për ndjekje, përkatësisht si persona që janë shpërngulur jashtë vendit.
Në buletinin për sëmundjet akute infektive thuhet se gjatë shtatorit në Maqedoninë e Veriut katër persona kanë vdekur nga ethet e Nilit Perëndimor, ndërsa gjithsej 1.042 persona janë prekur nga sëmundje akute infektive. Numri i të prekurve është 22 përqind më i lartë krahasuar me të njëjtin muaj të vitit të kaluar, kur ishin regjistruar 854 raste.
“Të katër personat që kanë vdekur ishin të moshës 65 deri në 70 vjeç dhe te ta ishte diagnostikuar forma neuroinvazive e etheve të Nilit Perëndimor. Ata ishin të hospitalizuar në Klinikën Universitare për Sëmundje Infektive dhe Gjendje Febrile në Shkup, ndërsa te të gjithë ishin regjistruar edhe sëmundje shoqëruese”, thuhet në buletin.
Epidemia e etheve të Nilit Perëndimor është ende në vazhdim.
Pjesa më e madhe e sëmundjeve infektive të regjistruara në shtator ishin infeksione të zorrëve. Nga gjithsej 1.042 rastet e raportuara, 694 ishin raste me enterokolit, që përbëjnë 66,6 përqind të të gjitha sëmundjeve akute infektive të regjistruara.
Krahasuar me shtatorin e vitit të kaluar, kur ishin raportuar 465 raste me enterokolit, këtë vit është shënuar rritje prej 49,2 përqind. Nga fillimi i këtij viti deri në fund të shtatorit janë regjistruar 4.313 raste, që është 43,1 përqind më shumë sesa në të njëjtën periudhë të vitit të kaluar.
Në vendin e dytë për nga shpeshtësia janë lija e dhenve, me 123 persona të prekur, të ndjekura nga salmoneloza me 56 raste, zgjebja me 47 raste dhe infeksionet bakteriale e intoksikimet e shkaktuara nga ushqimi me 30 raste.
Në shtator u regjistruan edhe 29 raste të mononukleozës infektive, tetë raste të sëmundjes së legjionarëve dhe gjashtë infeksione të shkaktuara nga bakteri Escherichia coli.
Lajme nga vendi
Ministria e Transformimit Digjital në RMV bllokon përkohësisht trafikun e jashtëm në internet si masë parandaluese
Ministria e Transformimit Digjital informon se, si pjesë e aktiviteteve parandaluese, trafiku i jashtëm në internet në sistemet e prekura është bllokuar përkohësisht, me qëllim parandalimin e shfrytëzimit të mundshëm të dobësive.
Prandaj, ata theksojnë se Ministria, përmes Sektorit të Sigurisë Kibernetike dhe ekipit qeveritar të sigurisë kompjuterike (MKD-GOV-CSIRT), vazhdon me monitorimin e zgjeruar dhe të vazhdueshëm të kërcënimeve kibernetike, analizën e ngjarjeve të sigurisë dhe të dhënave të regjistrave, si dhe kontrollin e treguesve të mundshëm të kompromentimit.
Përndryshe, institucionet qeveritare dhe kompanitë në të gjithë Evropën dhe botën u detyruan të mbyllin faqet e tyre të internetit dje, pasi u zbuluan të meta serioze në gjuhën e programimit mbi të cilën bazohet pjesa më e madhe e internetit, raportuan mediat botërore.
Ministria e Transformimit Digjital informon se, si pjesë e aktiviteteve parandaluese, trafiku i jashtëm i internetit në sistemet e prekura u bllokua përkohësisht, me qëllim parandalimin e shfrytëzimit të mundshëm të dobësive.
Më pas, shtohet, u kryen kontrolle në versionet e softuerit dhe u aplikuan patch-e dhe përditësime të përshtatshme sigurie, si dhe u kontrollua funksionaliteti dhe siguria e serverëve të internetit.
Masat, thonë nga Ministria, synojnë të zvogëlojnë rrezikun e aksesit të paautorizuar dhe kompromentimit të mundshëm të serverëve të internetit.
“Sipas kontrolleve të kryera deri më tani, nuk janë gjetur indikacione për shfrytëzim të suksesshëm të dobësive të listuara ose për kompromentimin e faqeve të internetit të Qeverisë dhe ministrive”, thuhet në njoftim.

Kronika e zezë – Tetovë dhe Gostivar, 22 Tetor

“Stolat” e betonit u rrokullisën në bulevard, Rama ironizon pedagogët dhe refuzimin e tyre për dialog: Erdhën përsëri…

Në shtator, tetë burra në Maqedoni u diagnostikuan me HIV, vetëm këtë vit janë regjistruar 49 raste të reja
Zyra e Avokatit të Popullit në Tetovë sot do të jetë e hapur
Nesër në Maqedoni do të shpallet gjendje krize në energjetikë, nga 1 shtatori hyjnë në fuqi masat për kursim
Kovaçevski paralajmëroi drejtor të ri të Drejtorisë për Zbatimin e Sanksioneve

Azizi zbulon dyfytyrësinë e Ali Ahmetit: Ja vazali që e mbronte Gruevskin

Visar Ganiu ua uron Kurban Bajramin: Ju uroj që kjo festë e shenjtë t’ju sjellë paqe në zemër | VIDEO